Pågående / OngoingPythonFastAPISQLiteKubernetes
PostmortemESS
Pågående projekt på SMHI: en serverbaserad lösning för analys av misstänkta e-postmeddelanden, byggd med Python, FastAPI och SQLite samt containeriserad för Kubernetes-baserad drift.
Cybersäkerhet · DevOps · DevSecOps
IT-säkerhetsstudent och IoT-utvecklare med praktisk erfarenhet av säkerhetsanalys, Linux, containerisering, Kubernetes och CI/CD i professionell IT-miljö.
01 / Om mig
Jag studerar till IT-säkerhetsspecialist vid TUC Yrkeshögskola och har en bakgrund inom IoT- och systemutveckling. Genom praktik i professionell IT-miljö arbetar jag med säkerhetsanalys, Linux, Python och containerbaserad infrastruktur.
På SMHI utvecklar jag en serverbaserad lösning för analys av misstänkta e-postmeddelanden med Python, FastAPI och SQLite. Arbetet omfattar Podman/Docker, Kubernetes, GitLab, Argo CD, CI/CD, Prometheus, Grafana samt felsökning av SELinux och containerplattformar.
Jag är öppen för framtida praktik- och juniorroller inom cybersäkerhet, DevOps och DevSecOps, där jag kan bidra med felsökning, dokumentation, automation och ett tydligt säkerhetsperspektiv.
02 / Färdigheter
Wazuh, Splunk, SOC-övervakning, logganalys, intrångsdetektering och incidentdetektion
Linux, Unix, Ubuntu Server, Windows Server, SELinux, UFW, Fail2Ban, AIDE och auditd
Kubernetes, Podman, Docker, containerfelsökning, Harbor och image registry
GitLab, GitHub, CI/CD, Argo CD, versionshantering och automatiserad deployment
Prometheus, Grafana, mätvärden, dashboards och övervakning av applikationer och infrastruktur
TCP/IP, DNS, DHCP, NAT, VLAN, routing, subnetting, brandväggar, NGINX och TLS
Python, FastAPI, Bash, C, C++, Go-grunder, SQLite, REST API och API-integrationer
Active Directory, LDAP/OpenLDAP, VMware Workstation och VirtualBox
ESP32, nRF52832, Raspberry Pi, BLE GATT, MQTT över TLS och integrering av IoT-komponenter
03 / Projekt
Pågående projekt på SMHI: en serverbaserad lösning för analys av misstänkta e-postmeddelanden, byggd med Python, FastAPI och SQLite samt containeriserad för Kubernetes-baserad drift.
Examensarbete på STI med John Beskow. Persienner styrs av en Raspberry Pi som via BLE pratar med en nRF52832 och driver DC-motorer genom en L293D. Öppnar/stänger på schema, hämtar väder från SMHI, skickar morgon-DM på Discord, startar Spotify-spellista och låter en Discord-bot tolka kommandon på svenska, engelska och spanska via GPT-3.5.
Visa kodMono-repo med fyra praktiska säkerhetsprojekt på en Raspberry Pi 5, åtkomst via SSH-nyckel och Tailscale: Linux-härdning (UFW, Fail2Ban, auditd, AIDE), säker tjänsteexponering med NGINX reverse proxy och TLS, SOC-övervakning med Wazuh, samt en IoT-gateway med Mosquitto MQTT över TLS och egen CA. Varje projekt dokumenteras med konfiguration och bevis.
Visa kodLaboration som härdar en WordPress-server (Apache + MariaDB) på Ubuntu 24.04: UFW som bara tillåter SSH/80/443, SSH-härdning, Fail2Ban, säkra filrättigheter och automatiska säkerhetsuppdateringar via unattended-upgrades. Resultatet mäts med Lynis före/efter och compliance kontrolleras med OpenSCAP.
Visa kodDesktop-app i Python med Tkinter där användaren söker på en svensk stad, slår upp koordinater via GeoNames/SMHI:s stationsregister och hämtar prognos från SMHI:s öppna API. Filtrerar Wsymb2- och pcat-koder för att hitta regn och grupperar träffarna per dag/tidpunkt. Innehåller även en Flask-endpoint för rådata och förberedd RPi.GPIO-LED som indikerar regn inom en timme.
Visa kodESP-IDF-projekt där ESP32:n startar en BLE GATT-server med separata characteristics för SSID, lösenord och server-IP. Efter provisionering ansluter den till WiFi, öppnar en TCP-socket på port 1256 och skickar sensordata (ADC) samt sin MAC. På motsidan tar en Go-server emot anslutningarna parallellt via goroutines och registrerar MAC-adresser och löpande mätvärden.
Visa kod04 / Bakgrund
IT-Säkerhetsspecialist
IoT-/Systemutveckling
Tekniskt basår
Teknik, informations- och medieteknik
IT-säkerhet & DevOps (LIA-praktik)
Utvecklar PostmortemESS för analys av misstänkta e-postmeddelanden med Python, FastAPI och SQLite. Arbetar med Podman/Docker, Kubernetes, GitLab CI/CD, Argo CD, Harbor, Prometheus och Grafana samt felsökning i Linux och SELinux.
IoT-utvecklare (LIA-praktik)
Utvecklade och testade Python-baserade kommunikationslösningar för projektorer och skärmar, inklusive fjärrstyrning via PJLink över TCP. Integrerade även Raspberry Pi och SMHI API i automatiserade IoT-lösningar.
Hands-on labbar
Löpande träning inom pentesting, blue team och CTF — bland annat Linux/Windows privilege escalation, nätverks-enumeration med Nmap, web-exploitation (Burp Suite) samt logg- och trafikanalys för incidenthantering.
05 / Certifikat
Officiella bevis från utbildningar och plattformar. Klicka på ett certifikat för att verifiera det hos utfärdaren.
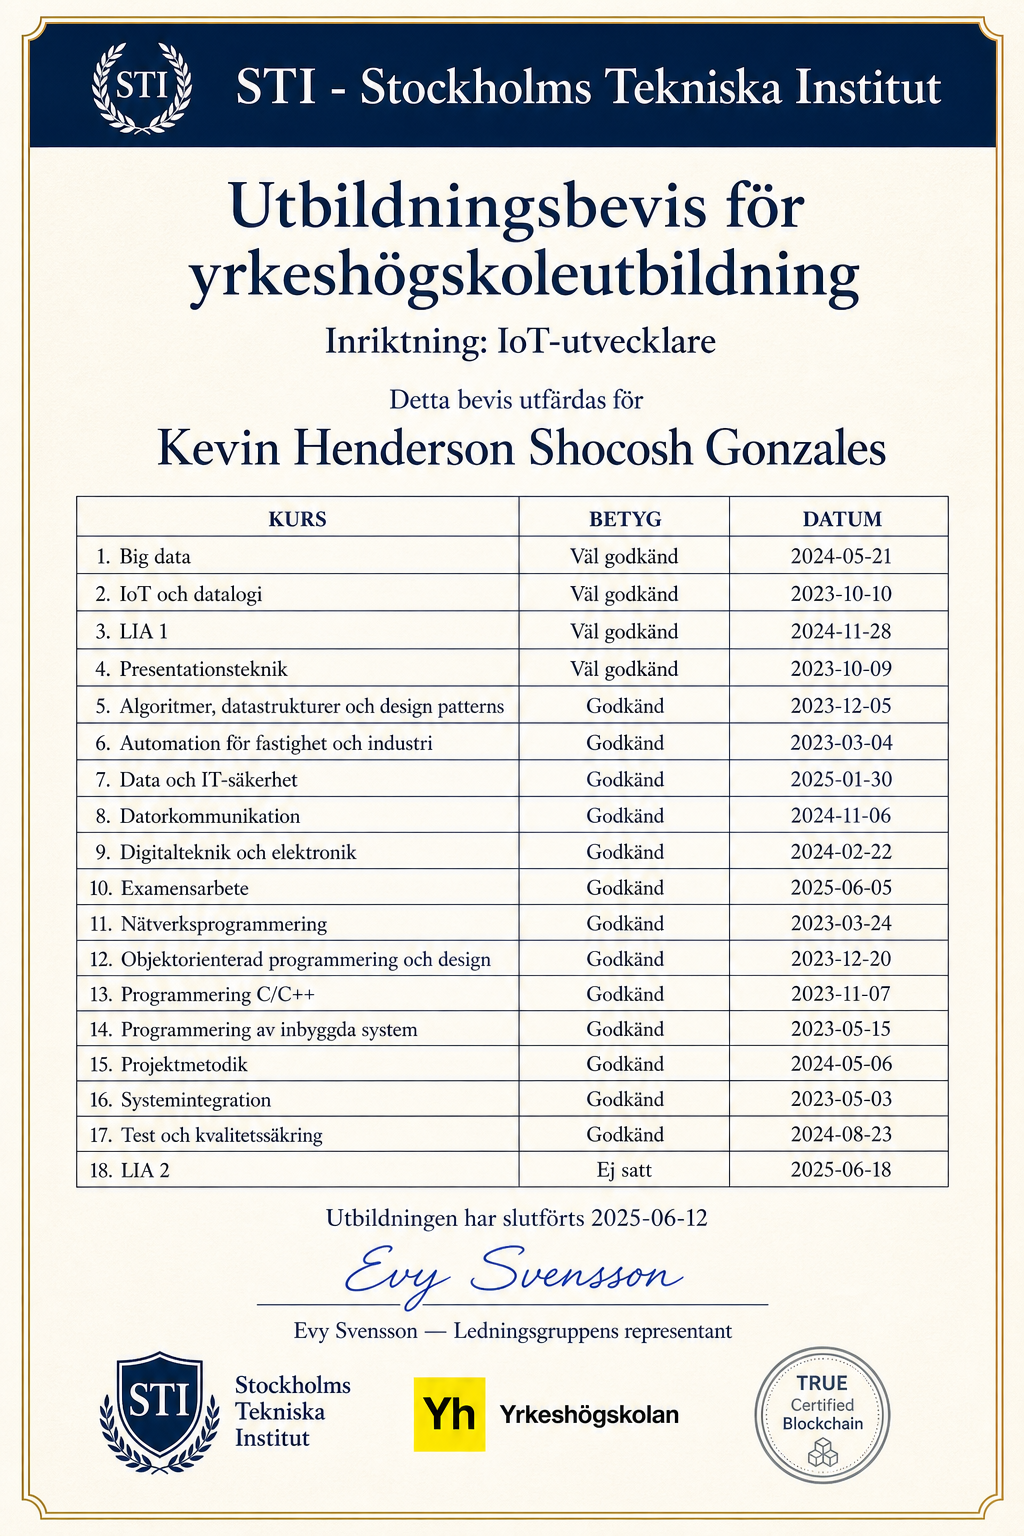
STI — Stockholms Tekniska Institut
Utfärdat 12 juni 2025
Utbildningsbevis för yrkeshögskoleutbildning enligt förordning (2009:130). Säkrat som TRUE original document på blockchain.
Verifiera certifikat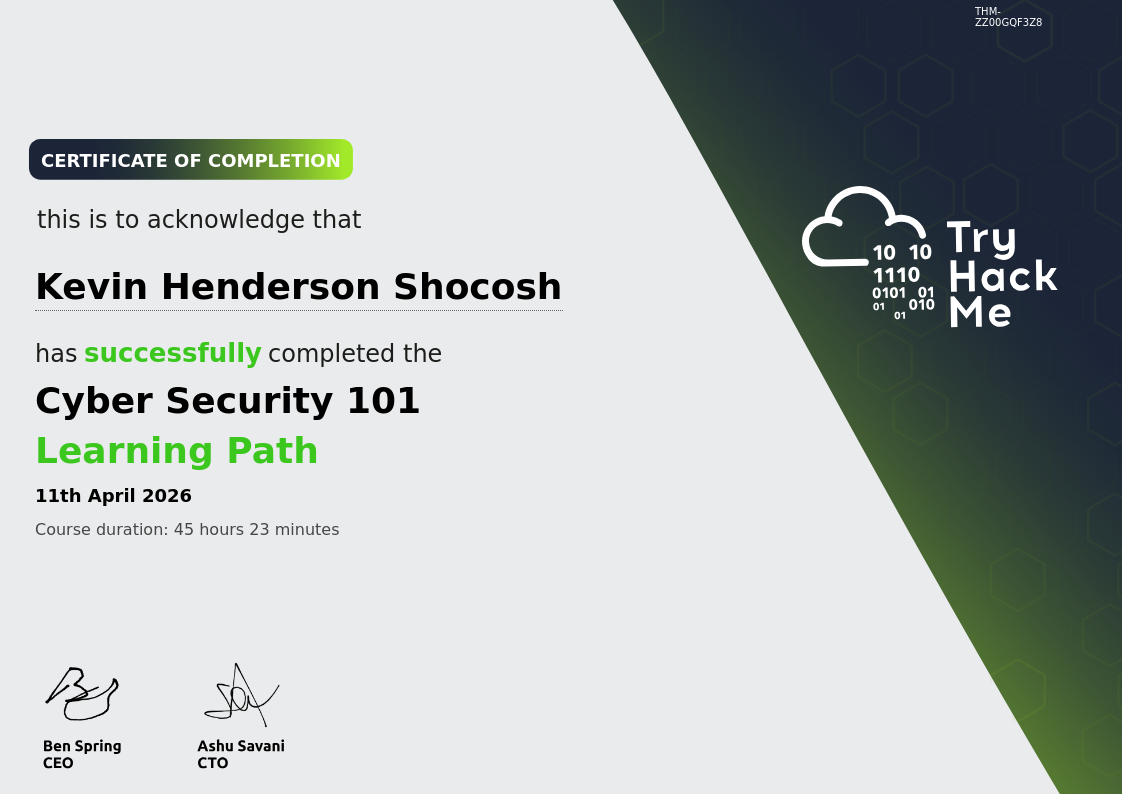
TryHackMe
Slutfört 11 april 2026
14 moduler och 56 hands-on labbar inom offensiv och defensiv cybersäkerhet — Linux, nätverk, blue team och red team.
Verifiera certifikat06 / Kontakt
Har du frågor, samarbetsförslag eller vill du bara prata säkerhet? Jag är alltid nyfiken på nya projekt och utmaningar.